Crypto-oplichting komt helaas veel voor. We horen regelmatig van mensen die zijn opgelicht, vaak voor flinke bedragen, en ook ervaren crypto-gebruikers trappen er soms in. Op deze pagina laten we aan de hand van echte voorbeelden zien welke scams er zijn en hoe je ze herkent.
Deel deze pagina vooral met familie en vrienden die (net) met crypto beginnen. Deel deze pagina via WhatsApp.
Ben je al opgelicht of twijfel je? Lees dan eerst het onderdeel ‘Opgelicht? Dit moet je nu doen’ onderaan deze pagina.
Laatst bijgewerkt: 23 oktober 2026
Herken een scam in 10 seconden
Zie je een van deze signalen? Dan heb je vrijwel zeker met een oplichter te maken:
- Iemand vraagt om je 12 of 24 herstelwoorden (recovery seed phrase). Geen enkel bedrijf vraagt hier ooit om.
- Je moet snel handelen, anders ‘verlies je je crypto’ of ‘wordt je account geblokkeerd’.
- Je krijgt gegarandeerd of uitzonderlijk hoog rendement beloofd.
- ‘Stuur crypto naar dit adres en je krijgt het dubbele terug.’
- Iemand wil op je scherm meekijken of vraagt je een app als AnyDesk of TeamViewer te installeren.
- Je moet eerst ‘kosten’, ‘belasting’ of een ‘vrijgavebedrag’ betalen voordat je je geld kunt opnemen.
- Je wordt ongevraagd gebeld, gemaild of ge-appt door ‘de helpdesk’ van je bank, exchange of wallet.
- Je nieuwe hardware wallet is al ingesteld, of er zit een briefje met herstelwoorden bij.
Stop dan, verbreek het contact en neem zelf contact op met het bedrijf via de officiële website of app.
De crypto vuistregels
Weinig tijd? Met deze vuistregels ben je al een stuk veiliger. Bekijk daarna ook de voorbeelden verderop, zodat je de scams herkent als je ze tegenkomt.
- Deel nooit je herstelwoorden. Je recovery seed phrase (12 of 24 woorden) is de sleutel tot al je crypto. Deel deze met niemand, ook niet met iemand die zegt je te willen helpen of namens een bedrijf contact opneemt. Voer je herstelwoorden nooit in op je telefoon of computer, maak er geen foto van en sla ze niet op in een notitie-app. Bewaar ze offline op papier of, beter nog, op een metalen back-up zoals de SOLIDHODL. Lees ook: hoe bescherm je jouw recovery seed phrase?
- Een hardware wallet is nooit vooraf ingesteld. Zit er bij je nieuwe hardware wallet al een briefje met herstelwoorden of een pincode? Dan is het 100% zeker een scam. Gebruik deze wallet niet!
- Koop alleen bij een officieel verkooppunt. Koop je hardware wallet bij de fabrikant zelf of bij een officiële reseller, niet via marktplaatsen of onbekende webshops.
- Klik niet op links in berichten. Krijg je een mail, sms, WhatsApp-bericht of telefoontje van een cryptopartij? Ga dan zelf naar de officiële website of app en controleer daar of het klopt.
- Wees waakzaam in online communities. Stel je een vraag in een Telegram- of Discord-groep, dan krijg je vaak direct een privébericht van een ‘beheerder’ of ‘support’. Echte beheerders sturen je nooit als eerste een privébericht. Vrijwel altijd is dit een oplichter.
- Te mooi om waar te zijn? Dan is het dat waarschijnlijk ook.
- Let extra op als er nieuws is. Oplichters spelen in op actuele gebeurtenissen. Is er nieuws over een wallet of exchange, dan volgen vaak nepberichten uit naam van dat bedrijf. Een actueel voorbeeld is het nieuws over gemanipuleerde Ledgers.
- Controleer de vergunning. Wil je crypto kopen of laten bewaren via een platform? Controleer dan in het AFM-register of de partij een vergunning heeft om in Nederland diensten aan te bieden.
Hieronder lees je per type scam hoe het werkt en waaraan je het herkent:
- Vooraf ingestelde of gemanipuleerde hardware wallets
- Mails en berichten uit naam van wallet-aanbieders
- Mails en berichten uit naam van exchanges
- Nepbellers en helpdeskfraude
- Brieven en pakketten per post
- Nep-handelsplatformen en beleggingsfraude
- Nepgesprekken die ‘crypto-goeroes’ promoten
- WhatsApp- en Telegramgroepen
- Nepadvertenties en deepfakevideo’s
- Nepadvertenties in Google
- Nep-apps en nep-browserextensies
- Neppe airdrops en wallet drainers
- Address poisoning en clipboard-malware
- Romancescams en nepbijbaantjes
- Recovery scams: ‘wij halen je geld terug’
1. Vooraf ingestelde of gemanipuleerde hardware wallets
Hoe fabrikanten hun hardware wallets verpakken verschilt, maar één ding is altijd hetzelfde: een hardware wallet is nooit vooraf ingesteld. Let op de volgende punten:
- Vooraf ingesteld: een hardware wallet wordt nooit ingesteld geleverd. Ontvang je een wallet die al is ingesteld, dan is het een scam.
- Pincode: je stelt de pincode altijd zelf in. Ontvang je een wallet met een vooraf ingestelde pincode, dan is het een scam.
- Herstelwoorden (12/24 woorden): de herstelwoorden krijg je altijd tijdens het instellen. Ze worden door de hardware wallet zelf gegenereerd en zijn uniek voor jou. Niemand anders mag ze weten. Zit er bij je wallet al een briefje met herstelwoorden, dan is het een scam.
Hoe voorkom je dit? Koop altijd bij de fabrikant of bij een officieel verkooppunt. Op de website van de fabrikant zie je welke verkopers officieel zijn. Let daarnaast op de punten hierboven.
Hieronder zie je een voorbeeld van iemand die een Ledger had gekocht via een niet-officiële reseller. De oplichters hadden veel moeite gedaan: de verpakking leek nieuw en alle documentatie was in de stijl van Ledger. Wat was er mis? De Ledger was al ingesteld en er zat een kaartje bij met een pincode en herstelwoorden. Door die achter een kraslaag te verstoppen, wekken de oplichters de indruk dat het geheim is. Dat is het natuurlijk niet.

Er zat ook een handleiding bij die zo was geschreven dat het normaal leek dat de herstelwoorden al waren ingesteld. Dat is nooit het geval.

Ook een apparaat dat niet vooraf is ingesteld, kan gemanipuleerd zijn. In oktober 2026 kwam in het nieuws dat via een reseller in Zuidoost-Azië gemanipuleerde Ledger-apparaten zijn verkocht. Lees er meer over in het nieuwsbericht over het verborgen implantaat.
2. Mails en berichten uit naam van wallet-aanbieders
Een veelvoorkomende scam zijn mails die lijken te komen van bekende wallet-aanbieders zoals Trust Wallet, MetaMask, Ledger of Trezor, maar dat niet zijn. Het doel is altijd hetzelfde: jou je herstelwoorden laten invullen. Dat doen ze door angst te zaaien of haast te creëren, bijvoorbeeld door te beweren dat je je wallet zo snel mogelijk moet ‘verifiëren’.
Hieronder zie je een mail die zogenaamd van Ledger komt. Hieraan zie je dat hij niet echt is:
- Het afzenderadres is niet van Ledger.
- De opmaak is slordig en het Ledger-logo wordt niet correct gebruikt.
- De reden om op de link te klikken klopt niet: een ‘verouderd Ledger Live-account’ bestaat niet.
- Heb je het e-mailadres waarop je de mail ontvangt nooit bij dit bedrijf opgegeven? Dan is dat een extra waarschuwingssignaal.

Een ander voorbeeld is deze mail uit naam van de software wallet MetaMask. Het afzenderadres is meteen verdacht, en MetaMask kent jouw e-mailadres niet eens. Belangrijker nog: de inhoud is onzin. Een ‘handmatige update vanwege een blockchain-update voor het nieuwe jaar’ bestaat niet. Je ziet hier de twee klassieke rode vlaggen: ze dreigen dat je je crypto kwijtraakt en ze willen dat je snel actie onderneemt.

3. Mails en berichten uit naam van exchanges
Oplichters spelen slim in op actuele gebeurtenissen. Een bekend voorbeeld is het faillissement van exchange FTX eind 2022, waarbij veel mensen hun tegoeden verloren. Kort daarna verstuurden oplichters massaal mails uit naam van FTX, waarin klanten werden aangespoord hun tegoeden te ‘claimen’.
Ze misbruikten daarbij de naam van Kroll, het bedrijf dat het faillissement echt afhandelt. Het echte mailadres van Kroll eindigt op @ra.kroll.com, terwijl de nepmail kwam van een adres dat eindigt op @noticing.ra.kroll.com. Let ook goed op de links: ze lijken naar claims.ftx.com te verwijzen, maar als je met de muis over de link gaat, zie je linksonder in je scherm dat je naar een heel andere site gaat.

Hieronder een voorbeeld uit naam van Bitvavo. Je wordt aangespoord op een link te klikken, maar die leidt naar een andere site. Ook het afzenderadres is meteen verdacht.

En hier een mail uit naam van Binance, waarin staat dat je account zou zijn geblokkeerd. Je herkent de nepmail aan het afzenderadres, de onprofessionele tekst en de link achter de knop ‘Beveilig mijn account’, die niet naar Binance leidt.

4. Nepbellers en helpdeskfraude
Een snel groeiende vorm van fraude in Nederland: je wordt gebeld door iemand die zich voordoet als medewerker van je bank, Bitvavo of een andere exchange. Soms staat zelfs het echte nummer van het bedrijf in je scherm, omdat oplichters nummers kunnen vervalsen (spoofing). Vaak begint het met een sms of mail over een ‘verdachte inlog’ of ‘verdachte transactie’, met het verzoek een nummer te bellen.
De ‘medewerker’ vertelt dat je account is gehackt en dat je je geld snel in veiligheid moet brengen: naar een ‘veilige wallet’, door een app te installeren waarmee hij kan meekijken, of door je herstelwoorden of inlogcodes door te geven.
Zo herken je het:
- Een echte bank of exchange vraagt je nooit om geld of crypto over te maken naar een ‘veilige’ rekening of wallet.
- Ze vragen nooit om je herstelwoorden, pincode of inlogcodes.
- Ze vragen je nooit om AnyDesk, TeamViewer of een andere meekijk-app te installeren.
Twijfel je? Hang op en bel zelf het nummer dat op de officiële website staat. Een echte medewerker vindt dat nooit een probleem.
5. Brieven en pakketten per post
Bij datalekken zijn in het verleden namen en adressen van crypto-gebruikers op straat komen te liggen. Oplichters gebruiken die gegevens om echt ogende brieven te sturen, bijvoorbeeld uit naam van Ledger of Trezor, met een QR-code of het verzoek om je wallet te ‘verifiëren’ en je herstelwoorden in te vullen. Soms sturen ze zelfs een gemanipuleerde hardware wallet op als ‘gratis vervanging’.
Zo herken je het: geen enkele fabrikant vraagt per brief om je herstelwoorden of stuurt je ongevraagd een nieuw apparaat. Scan de QR-code niet en gebruik een ongevraagd toegestuurd apparaat nooit.
6. Nep-handelsplatformen en beleggingsfraude
Belooft iemand je te helpen met beleggen en garandeert hij mooie rendementen? Dan is dat te mooi om waar te zijn. Je krijgt toegang tot een platform dat er echt uitziet, maar dat niet is. De winsten die je ziet zijn nep en bedoeld om je over te halen steeds meer in te leggen. Wil je geld opnemen, dan moet je ineens eerst ‘kosten’ of ‘belasting’ betalen. Dat geld zie je nooit meer terug.
Zo herken je het: zoek de naam van het platform op, samen met woorden als ‘oplichting’ of ‘scam’. Vaak weet je binnen 30 seconden dat het een bekende zwendel is. Controleer daarnaast in het AFM-register of het platform een vergunning heeft. Staat het er niet in? Doe dan geen zaken met deze partij.
7. Nepgesprekken die ‘crypto-goeroes’ promoten
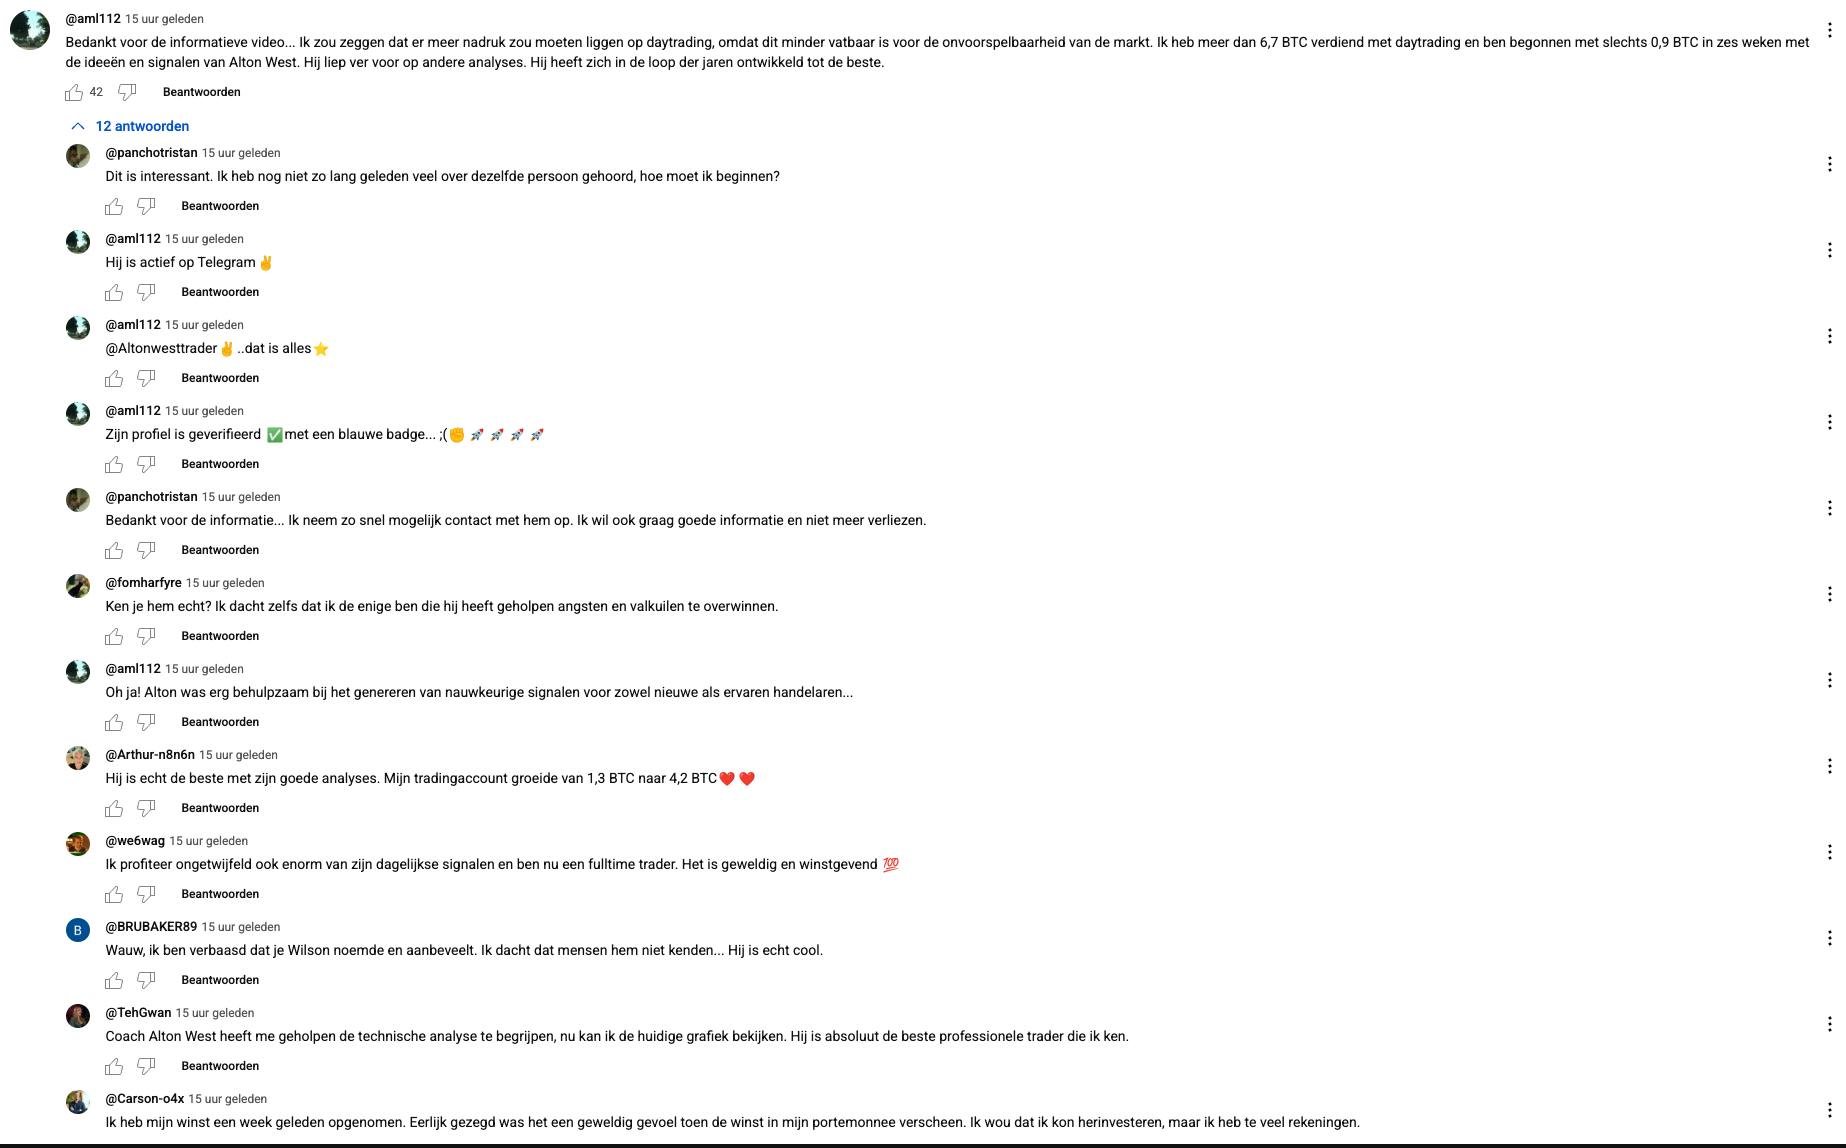
Op sociale media zoals YouTube plaatsen oplichters nepgesprekken om een bepaalde ‘goeroe’ te promoten. De gesprekken lijken natuurlijk, maar alles is van begin tot eind in scène gezet: de eerste poster en alle reageerders zijn nepaccounts. Ze noemen steeds dezelfde naam, in de hoop dat je die gaat opzoeken, bijvoorbeeld op Telegram. Dat account is van de oplichters zelf, en daar begint het overhalen tot ‘investeren’. Elk bedrag dat je inlegt, zie je nooit meer terug.
8. WhatsApp- en Telegramgroepen
De beruchte Binance-WhatsAppgroepen zijn een bekend voorbeeld. Je wordt ineens toegevoegd aan een groep met honderden anderen. In het begin kun je geen berichten sturen, maar iemand die zich voordoet als Binance-medewerker belooft prijzen en beloningen. Kritische reacties worden meteen verwijderd en de positieve reacties komen vaak van dezelfde oplichters onder andere namen. Zo proberen ze je vertrouwen te winnen, met als doel je crypto afhandig te maken.

Een andere variant: je krijgt zomaar een bericht met een gebruikersnaam en wachtwoord om ergens in te loggen. Inloggen lukt echt, maar het platform is nep. Je wordt verleid tot investeren met grote winsten die niet bestaan; de oplichters passen simpelweg de cijfers aan. Wil je geld opnemen, dan moet je eerst ‘transactiekosten’ of ‘belasting’ betalen. Dit is allemaal bedrog. Hetzelfde gebeurt via Telegram en andere berichtenapps.

9. Nepadvertenties en deepfakevideo’s
Verdiep je je in bitcoin of crypto, dan krijg je op YouTube en sociale media vaker crypto-advertenties te zien. Oplichters slagen er regelmatig in om daar tijdelijk advertenties te plaatsen. Ze misbruiken namen als Elon Musk of Michael Saylor om je over te halen bitcoin of ether naar een adres te sturen, met de belofte dat je het dubbele terugkrijgt.
Steeds vaker gebruiken ze AI-deepfakes: video’s waarin een bekende Nederlander, presentator of crypto-kenner een ‘geheime’ investering aanprijst. Gezicht en stem lijken echt, maar zijn volledig nagemaakt. Zie je een bekend gezicht in een advertentie een crypto-platform aanprijzen? Ga er dan van uit dat het nep is.
Hieronder een voorbeeld met Michael Saylor, waarin je wordt gevraagd een QR-code te scannen voor een zogenaamde ‘giveaway’. Dit is natuurlijk niet echt.

En nog een voorbeeld van een scamreclame waarin de naam van Michael Saylor wordt misbruikt:

10. Nepadvertenties in Google
Ook zoekresultaten zijn niet altijd te vertrouwen. Zoek je bijvoorbeeld op ‘Trezor’, dan is het eerste resultaat misschien helemaal niet van Trezor. Je komt dan op een site die je probeert te verleiden je 24 woorden in te vullen. Doe je dat, dan ben je je crypto gegarandeerd kwijt.
Hieronder een voorbeeld. De zoekopdracht was ‘Ledger Nano X’ en het eerste resultaat is een advertentie die niet van Ledger is, maar wel bovenaan staat omdat ervoor betaald is.

Klik je erop, dan kom je op een neppe Ledger-site zoals hieronder. De opmaak kan verschillen, maar het trucje is meestal hetzelfde: er zou een ‘fout’ zijn bij het koppelen en die los je op door je 24 woorden in te vullen. Dit is oplichting.

Tip: typ het webadres van je wallet-fabrikant zelf in of sla het op als bladwijzer, en klik niet op advertenties.
11. Nep-apps en nep-browserextensies
Oplichters plaatsen regelmatig namaakversies van bekende wallet-apps in de App Store, Google Play en de Chrome Web Store. Zo’n app of browserextensie ziet er hetzelfde uit als de echte, maar stuurt je herstelwoorden door naar de oplichters.
Zo voorkom je het: download wallet-software altijd via de officiële website van de fabrikant, zoals de Ledger Wallet-app, Trezor Suite of MetaMask. Controleer in de store ook de naam van de ontwikkelaar en het aantal downloads en reviews.
12. Neppe airdrops en wallet drainers
Je kunt ook berichten krijgen over neppe airdrops. Airdrops bestaan echt, maar dat betekent niet dat elke airdrop te vertrouwen is.
Neem de airdrop hieronder. Het afzenderadres was verdacht en de mail bestond alleen uit een afbeelding in plaats van tekst. Maar vooral: de mail beweert dat er $62.000 voor je klaarstaat. Is dit echt? Als iets te mooi lijkt om waar te zijn, is dat meestal ook zo.

Steeds vaker vraagt zo’n nepsite niet om je herstelwoorden, maar laat hij je een transactie ‘ondertekenen’ om je airdrop te claimen. Met die handtekening geef je de oplichters toestemming om je tokens weg te halen. Dit heet een wallet drainer. Ook onbekende tokens of NFT’s die ineens in je wallet verschijnen, zijn vaak lokaas: probeer ze niet te verkopen of te claimen via de link die erbij staat.
Zo voorkom je het: lees op het scherm van je hardware wallet altijd wat je ondertekent. Begrijp je het niet? Dan niet ondertekenen.
13. Address poisoning en clipboard-malware
Bij address poisoning sturen oplichters een transactie van een paar cent (of zelfs 0) naar je wallet vanaf een adres dat sterk lijkt op een adres waarnaar je eerder crypto stuurde: de eerste en laatste tekens zijn hetzelfde. Kopieer je later een adres uit je transactiegeschiedenis, dan pak je zomaar het verkeerde. Clipboard-malware doet iets vergelijkbaars: die vervangt een gekopieerd adres stiekem door het adres van de oplichter.
Zo voorkom je het:
- Kopieer nooit een adres uit je transactiegeschiedenis. Gebruik een opgeslagen adresboek of haal het adres opnieuw uit de officiële bron.
- Controleer het volledige adres, niet alleen het begin en het eind. Gebruik je een hardware wallet, controleer het dan op het scherm van het apparaat.
- Stuur bij een groot bedrag eerst een klein testbedrag.
14. Romancescams en nepbijbaantjes
Bij een romancescam (ook wel ‘pig butchering’ genoemd) bouwt iemand via een datingapp, Instagram of een ‘per ongeluk verstuurd’ WhatsApp-bericht een band met je op. Na weken of maanden komt het gesprek op beleggen: de ander verdient veel met crypto en wil je graag helpen. Je eerste kleine winsten lijken echt, maar het platform is nep.
Een variant is het nepbijbaantje: je krijgt betaald voor simpele ‘taakjes’, zoals video’s liken of producten beoordelen. Na een paar kleine uitbetalingen moet je zelf crypto inleggen om verder te kunnen, en dat geld ben je kwijt.
Zo herken je het: iemand die je alleen online kent, begint over beleggen of vraagt om geld. Of je krijgt makkelijk geld aangeboden voor simpele taken, maar moet eerst zelf betalen.
15. Recovery scams: ‘wij halen je geld terug’
Ben je opgelicht, dan is de kans groot dat je daarna wordt benaderd door ‘experts’, ‘advocaten’ of ‘blockchain-onderzoekers’ die beloven je crypto terug te halen, tegen betaling vooraf. Soms doen ze zich zelfs voor als politie of toezichthouder. Dit is vrijwel altijd een tweede oplichting. Ze vinden je via online klachten, sociale media of gelekte gegevens.
Zo herken je het: niemand kan een transactie op de blockchain terugdraaien. Belooft iemand dat wel en vraagt hij daar eerst geld voor? Dan is het een oplichter.
Opgelicht? Dit moet je nu doen
Schaam je niet: oplichters zijn professionals en iedereen kan slachtoffer worden. Snel handelen kan verdere schade beperken.
- Stop direct het contact. Betaal niets meer, ook geen ‘kosten’, ‘belasting’ of ‘vrijgavebedrag’ om je geld terug te krijgen.
- Breng je resterende crypto in veiligheid. Heb je je herstelwoorden gedeeld of ingevuld, of een verdachte transactie ondertekend? Maak dan een nieuwe wallet aan met nieuwe herstelwoorden en zet je resterende crypto daar direct naartoe. Gebruik de oude herstelwoorden nooit meer.
- Verwijder meekijk-apps en wijzig je wachtwoorden. Heeft iemand op je computer of telefoon meegekeken? Verwijder de software (zoals AnyDesk of TeamViewer), wijzig je wachtwoorden en zet tweestapsverificatie (2FA) aan.
- Waarschuw je exchange of bank. Is er geld of crypto via een exchange of bank verstuurd? Neem direct contact op via de officiële website of app. Soms kunnen zij een rekening of account van de oplichters nog blokkeren.
- Verzamel bewijs. Bewaar screenshots, berichten, e-mails, namen van websites, wallet-adressen en transactie-ID’s.
- Doe aangifte en meld het. Doe aangifte bij de politie en meld de oplichting bij de Fraudehelpdesk (088 - 786 73 72). Zo help je ook anderen.
- Pas op voor recovery scams. Word je daarna benaderd door iemand die belooft je geld terug te halen? Ga daar niet op in.
Wil je dat een crypto-expert persoonlijk met je meekijkt naar je situatie? Dat kan met onze Crypto 1-1 sessie. Heb je een vraag over een product dat je bij ons hebt gekocht? Neem dan contact met ons op.
Help ons deze pagina actueel te houden
Mis je een scam die we zouden moeten behandelen, of heb je een goed voorbeeld? Laat het ons weten via [email protected]. Wil je meer weten over veilig bewaren? Lees waarom je een hardware wallet wil gebruiken of vind met onze keuzetool de wallet die bij je past.
Ken je iemand die hier iets aan heeft? Deel deze pagina via WhatsApp.
